Enterprise-Deal
Der Enterprise-Kunde fordert TOMs
Sie stehen kurz vor einem Vertragsabschluss, aber der Einkauf des Konzerns blockiert. Es fehlen belastbare Technische und Organisatorische Maßnahmen (TOMs) nach Art. 32 DSGVO.
Technisches DSGVO-Gutachten für SaaS & Software
Enterprise-Kunden fordern Nachweise. Wir analysieren Live-Code, Architektur und Drittdienste — und liefern Ihnen unterschriftsreife DSGVO-Dokumentationen für Ihr nächstes Audit.
Wenn Ihre Software wächst, steigen die Compliance-Anforderungen. Wir liefern die technische Substanz für drei typische Engpässe:
Enterprise-Deal
Sie stehen kurz vor einem Vertragsabschluss, aber der Einkauf des Konzerns blockiert. Es fehlen belastbare Technische und Organisatorische Maßnahmen (TOMs) nach Art. 32 DSGVO.
Ausschreibung & Förderung
Ihre SaaS nutzt KI-Modelle oder verarbeitet sensible Daten. Fördermittelgeber, Investoren oder Partner verlangen eine fundierte Datenschutz-Folgenabschätzung.
Rechtstext vs. Realität
Ihre Datenschutzerklärung ist anwaltlich geprüft, aber im Backend funkt ein übersehenes Skript Daten in die USA. Wir finden die Diskrepanz, bevor es Auditoren tun.
Sie erhalten alle Dokumente als unterschriftsreife Endfassung (Markdown & PDF) — mit Versionierung und Freigabezeile.
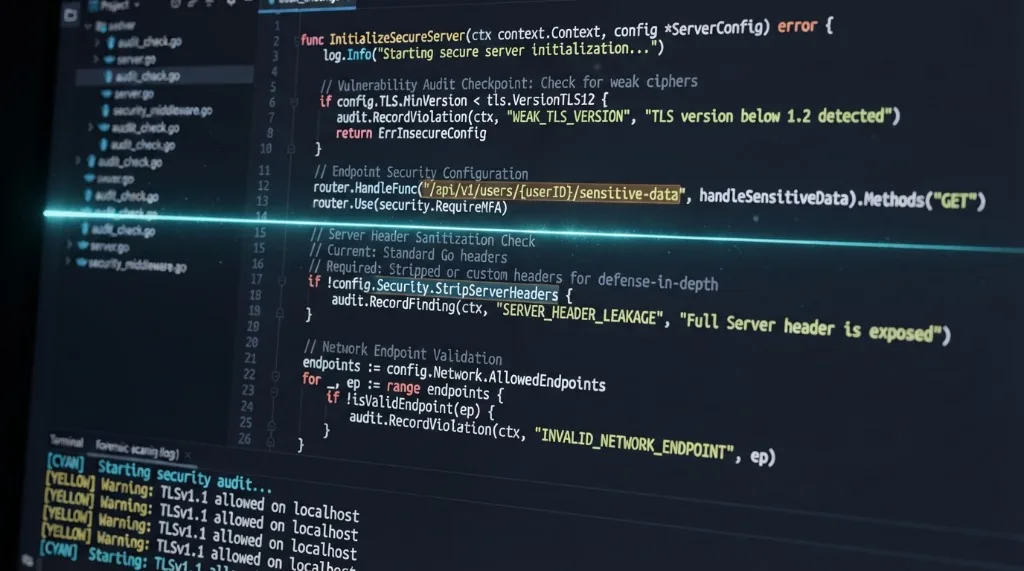
Wir prüfen nicht Ihr Pitch-Deck, sondern den Quellcode. Sie erhalten eine Liste konkreter Sicherheitslücken mit exakter Fundstelle.
Beispiel aus der Praxis: Wir dokumentieren Schwachstellen wie display_errors in der Produktion, fehlende CSRF-Tokens, hartcodierte Secrets im PHP oder schwache Session-Tokens.
Ein Katalog Ihrer Technischen und Organisatorischen Maßnahmen, der einer tiefen Prüfung standhält.
Beispiel aus der Praxis: Eine strikte Tabelle, die jede Maßnahme direkt mit der echten Codefundstelle und ihren technischen Grenzen verknüpft.
Die Absicherung nach Art. 35 DSGVO für risikobehaftete Datenverarbeitung.
Beispiel aus der Praxis: Wir führen zunächst eine belegte Schwellwertprüfung durch und erstellen darauf basierend eine fundierte Risikoanalyse.
Der blinde Fleck bei externen APIs. Wir inventarisieren alle echten Anbindungen aus dem Quellcode — inklusive Zweck und Datentransfer-Region.
Beispiel aus der Praxis: Bei einer SaaS fanden wir im Code 12 aktive externe Dienste, bei denen die Leistungsbeschreibungen nicht mit den geschlossenen Auftragsverarbeitungsverträgen (AVV) übereinstimmten.
Macht Löschpflichten technisch greifbar. Wir erstellen ein Register aller personenbezogenen Speicher.
Beispiel aus der Praxis: Wir gleichen vorhandene Löschpfade mit Lücken ab und prüfen, ob angebundene Drittsysteme Daten wirklich fristgerecht mitlöschen.
Regelt den sicheren Einsatz von KI-APIs im Unternehmen.
Beispiel aus der Praxis: Definition einer Positiv-/Verbotsliste (Was darf in externe Prompts?), Festlegung von Aufbewahrungsfristen und Einbau von Freigabe-Punkten durch Menschen.
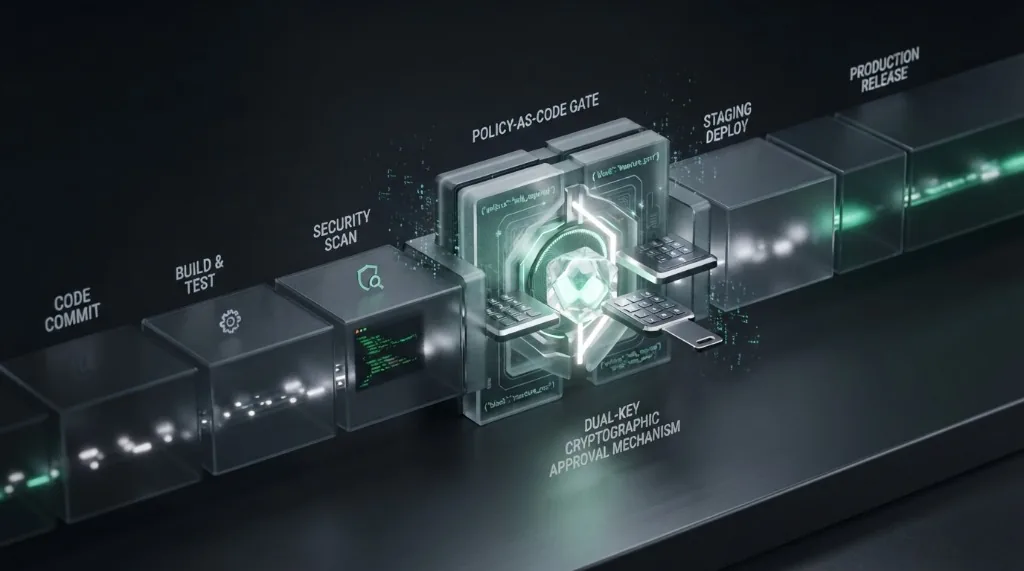
Verhindert unkontrollierte Deployments durch ein lauffähiges Policy-as-Code-Artefakt.
Beispiel aus der Praxis: Bereitstellung einer GitHub-Actions-Vorlage für das Zwei-Personen-Prinzip: Ein Entwickler ändert den Code, die Geschäftsführung gibt signiert frei.
Wir prüfen Ihre rechtlichen Zusagen nach außen gegen die technische Realität im Backend.
Beispiel aus der Praxis: In einem Fall fanden wir fünf harte Abweichungen — darunter behauptete AVV-Verträge ohne Beleg und versprochene Backups ohne technischen Nachweis.
Wir prüfen den Live-Host (HTTP-Header, PHP-Versionen, DB-Schema). Es werden keine Änderungen am System vorgenommen.
Wir spiegeln den Live-Code 1:1 und vergleichen ZIP vs. Server. Jede Analyse basiert auf der echten Dateistruktur — in einem Fall: 733 inhaltlich identisch geprüfte Dateien.
Wir trennen Ist- und Soll-Zustand strikt. Keine Zahl ohne Quelle und Stichtag. Es landen niemals Secret-Werte (wie Passwörter) in den Dokumenten.
Sie erhalten ein finales Abgabepaket inklusive Manifest (SHA-256-Hashes der Dokumente zur Manipulationssicherheit) und einer klaren Go/No-Go-Empfehlung.
Wir glauben an harte Fakten. Deshalb kommunizieren wir klar, was dieser Service nicht ist:
Dies ist kein SaaS-Tool, das in Minuten oberflächliche PDFs generiert. Es ist Handarbeit am Code durch einen Experten.
Wir stellen keine Marketing-Zertifikate aus. Wir liefern den echten Ist-/Soll-Zustand, benennen Lücken klar und dokumentieren sie.
Wir prüfen die technische Architektur und den Code. Die rechtsverbindliche Freigabe obliegt Ihrer Geschäftsführung oder Ihrem Datenschutzbeauftragten (DSB).
Der Fokus liegt auf dem Gutachten. Die Behebung der gefundenen Lücken (Fixes) erfolgt durch Ihr Team oder in einem separaten Folgeauftrag.
Nach Bereitstellung aller Zugänge und Code-Spiegel benötigen wir in der Regel 10–15 Werktage bis zur Übergabe des Abgabepakets.
Wir benötigen einen nur-lesenden (read-only) Zugriff auf Ihren Live-Host, das Datenbank-Schema sowie einen 1:1-Abzug (ZIP) des aktuellen Quellcodes.
Nein. Wir führen ausschließlich nur-lesende Checks durch und arbeiten für die Code-Inventur auf dem bereitgestellten Spiegel. Ihr Betrieb läuft ungestört weiter.
Nein. Ein Anwalt schreibt Ihnen die Datenschutzerklärung. Wir prüfen, ob Ihre Software technisch auch wirklich das tut, was der Anwalt aufgeschrieben hat.
Sie erhalten ein Festpreis-Angebot für die komplette Analyse inklusive aller 8 Deliverables und des finalen Abgabepakets — Umfang und Preis werden vorab transparent vereinbart.
Lassen Sie uns herausfinden, ob Ihre Software hält, was Ihre Verträge versprechen.
Kontakt: +49 151 6272 1298 · [email protected] · MELLEPRISE LLC